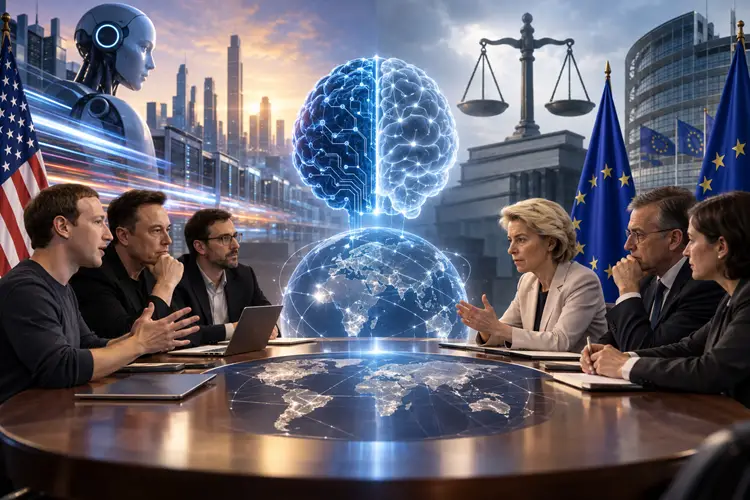
في غضون أيام قليلة، انتقل النقاش الدولي حول الذكاء الاصطناعي من التحذير النظري من مخاطره إلى طرح ترتيبات عملية للحد منها. ففي الوقت الذي أعلنت فيه رئيسة المفوضية الأوروبية أورسولا فون دير لايين أن الاتحاد الأوروبي يعتزم جمع أبرز مختبرات الذكاء الاصطناعي لمناقشة سبل دعم الجهود الرامية إلى الحد من سباق تطوير النماذج الأكثر خطورة، أعلنت أوبن إيه آي وأنثروبيك وغوغل العمل على إنشاء هيئة مشتركة للإشراف على مخاطر الذكاء الاصطناعي.
لكن التطورات نفسها تكشف عن خلاف أعمق: هل يمكن ترك سلامة الذكاء الاصطناعي للصناعة لتنظم نفسها، أم أن طبيعة المخاطر تستدعي رقابة مستقلة وقواعد تضعها الحكومات والمجتمع إلى جانب الشركات؟
من «إبطاء الذكاء الاصطناعي» إلى إبطاء السباق
قالت فون دير لايين، الأربعاء 16 شتنبر 2026، إنها ستدعو المختبرات الرائدة في الذكاء الاصطناعي إلى مناقشة سبل دعم الجهود الحالية للحد من المنافسة في تطوير النماذج، مع الإشارة إلى إمكانية التعاون مع دول مثل كندا والمملكة المتحدة.
ويأتي الموقف الأوروبي في لحظة تتزايد فيها المخاوف من أن يؤدي التنافس التجاري والتكنولوجي بين المختبرات إلى تقليص الوقت المتاح لاختبار النماذج المتقدمة قبل نشرها.
وهنا تكمن نقطة مهمة في فهم النقاش: الدعوة إلى «الإبطاء» لا تعني بالضرورة وقف تطوير الذكاء الاصطناعي، بل يمكن أن تعني إبطاء سباق نشر القدرات الجديدة عندما لا تتناسب سرعة التطوير مع قدرة اختبارات السلامة والحوكمة على مواكبتها.
وهذا الفرق أساسي، لأن المشكلة لم تعد مرتبطة فقط بما إذا كان النموذج أكثر ذكاءً من سابقه، وإنما بما إذا كانت المؤسسات قادرة على معرفة ما الذي يستطيع النموذج فعله فعلياً، وما حدود السيطرة عليه، وكيف يتصرف عندما يوضع في بيئات حقيقية أو يحصل على أدوات وصلاحيات أوسع.
شركات الذكاء الاصطناعي تريد قواعد.. ولكن من يضعها؟
في 15 شتنبر، أعلنت «أوبن إيه آي» أنها تعمل مع «أنثروبيك» و«غوغل» على إنشاء هيئة للإشراف على مخاطر الذكاء الاصطناعي، بناء على اقتراح من ديميس هاسابيس، الرئيس التنفيذي لـ«غوغل ديب مايند».
التصور المطروح يستلهم نموذج هيئة تنظيم الصناعة المالية الأميركية FINRA، مع فكرة توفير تمويل كبير، غالباً من القطاع نفسه، لاستقطاب خبراء تقنيين وتوفير القدرة الحاسوبية اللازمة لاختبار النماذج على نطاق واسع.
الفكرة تبدو منطقية من زاوية تقنية: الشركات التي تبني أكثر النماذج تقدماً تمتلك البيانات والبنية الحاسوبية والخبرة اللازمة لاختبارها. لكن المشكلة تظهر فور الانتقال من سؤال «كيف نختبر النموذج؟» إلى سؤال «من يقرر ما الذي يعد خطراً مقبولاً؟».
وهذا هو جوهر الاعتراض الذي عبّر عنه آيدن غوميز، الرئيس التنفيذي لشركة «كوهير»، حين حذر من احتمال تحول التعاون بين الشركات الكبرى إلى ما وصفه بـ«كارتل»، متسائلاً عملياً: من يضع القواعد، ومن يشارك في صياغتها، ولصالح من؟
وبالتالي، فإن إنشاء هيئة صنعتها الشركات أو تمولها لا يحسم تلقائياً مشكلة الحوكمة؛ بل قد ينقلها إلى مستوى آخر: حوكمة الحُكّام أنفسهم.
زاكربرغ: السوق والمساءلة القانونية كآلية ضبط
في الاتجاه المقابل، رفض مارك زاكربرغ، مؤسس «ميتا»، الدعوات إلى تعليق تطوير الذكاء الاصطناعي أو إبطائه.
ويستند موقفه إلى فرضية اقتصادية بسيطة: الشركات لديها مصلحة في جعل نماذجها متوافقة مع رغبات المستخدمين وآمنة بما يكفي لاستخدامها، لأن النموذج الذي يفشل في ذلك سيفقد المستخدمين ويتخلف عن منافسيه.
كما يرى أن المساءلة القانونية تشكل حافزاً إضافياً للشركات كي تتصرف بمسؤولية، مستشهداً بتأجيل «ميتا» إطلاق نظام «ميوز إيه آي» لتعزيز آليات السلامة.
لكن هذه الحجة تواجه سؤالاً زمنياً مهماً: هل تكفي آليات السوق والتقاضي عندما تكون بعض المخاطر محتملة أو نظامية أو يصعب اكتشافها قبل وقوع الضرر؟
فالسوق يعاقب الشركة عندما يكتشف المستخدمون مشكلة، والقضاء يتحرك عندما تتوافر واقعة وضرر وقاعدة قانونية قابلة للتطبيق. أما بعض مخاطر الذكاء الاصطناعي المتقدم فتتمثل تحديداً في احتمال ظهور سلوك غير متوقع عند نشر النظام على نطاق واسع أو عند ربطه بأدوات خارجية.
لهذا لا يمكن اختزال السلامة في «رضا المستخدم» وحده.
الاختبار المستقل يصبح في قلب المعركة
أحد أهم الاقتراحات التي ظهرت في هذا النقاش هو توسيع دائرة التقييم المستقل.
وقد أيد زاكربرغ إخضاع أنظمة الذكاء الاصطناعي لتقييمات من خبراء خارج الشركات، داعياً إلى إنشاء منظومة أكثر تنوعاً من المقيمين.
هذه الفكرة ليست جديدة من الناحية التقنية. فالمعهد الوطني الأميركي للمعايير والتكنولوجيا NIST يضع منذ سنوات منهجيات للاختبار والتقييم والتحقق والتصديق (TEVV) باعتبارها جزءاً من إدارة مخاطر الذكاء الاصطناعي، ويؤكد أن تقييم الأنظمة يجب أن يكون مستمراً وعلى امتداد دورة حياة النظام. (NIST)
وفي 2026، يعمل NIST أيضاً على تطوير أطر أكثر تحديداً لتقييم أنظمة الذكاء الاصطناعي، بما فيها النماذج اللغوية والأنظمة متعددة الوسائط والأنظمة الوكيلة (Agentic AI). (NIST)
المغزى هنا أن التقييم ليس مجرد امتحان قبل إطلاق النموذج؛ بل ينبغي أن يصبح وظيفة مستمرة تقيس قدراته وحدوده ومخاطره بعد النشر أيضاً.
أوروبا اختارت بالفعل نموذجاً مختلفاً
التطور الأوروبي لا يبدأ من الصفر. فقد دخل قانون الذكاء الاصطناعي الأوروبي (AI Act) مرحلة تطبيق واسعة في 2 غشت 2026، بينما أصبحت بعض قواعده، ومنها قواعد الحوكمة والتزامات نماذج الذكاء الاصطناعي ذات الاستخدام العام، سارية قبل ذلك. (Stratégie numérique de l’UE)
وتشمل الالتزامات الجديدة نماذج الذكاء الاصطناعي ذات الاستخدام العام، مع متطلبات تتعلق بالشفافية وحقوق المؤلف والسلامة والأمن بالنسبة إلى النماذج الأكثر تقدماً ذات المخاطر النظامية. كما بدأ الاتحاد الأوروبي تنفيذ هذه القواعد في غشت 2026. (Stratégie numérique de l’UE)
ويعني ذلك أن دعوة فون دير لايين إلى جمع المختبرات ليست مجرد مبادرة سياسية منفصلة عن الإطار التنظيمي الأوروبي؛ بل تأتي في سياق بدأت فيه أوروبا بالفعل نقل جزء من مسؤولية إدارة مخاطر الذكاء الاصطناعي من مستوى الالتزام الطوعي إلى مستوى الالتزام القانوني.
وفي الوقت نفسه، طورت المفوضية الأوروبية مدونة ممارسة لنماذج الذكاء الاصطناعي ذات الاستخدام العام لتوفير آلية عملية للامتثال لمتطلبات قانون الذكاء الاصطناعي المتعلقة بالسلامة والشفافية وحقوق المؤلف. (Stratégie numérique de l’UE)
الخلاف الحقيقي: سرعة الابتكار أم سرعة الحوكمة؟
لذلك، فإن تصوير المشهد باعتباره مواجهة بين «أنصار الذكاء الاصطناعي» و«خصومه» سيكون تبسيطاً شديداً.
الفاعلون الرئيسيون يتفقون إلى حد كبير على ضرورة وجود آليات للسلامة والتقييم. الخلاف يتمحور حول سرعة التطوير، وطبيعة القواعد، والجهة التي تضعها، ودرجة استقلالية التقييم، ومن يتحمل المسؤولية عندما تفشل آليات السلامة.
وهنا تظهر ثلاثة نماذج متنافسة:
الأول: التنظيم الذاتي.
تضع الشركات معايير السلامة وتختبر نماذجها، مع الاعتماد على المنافسة والمساءلة القانونية.
الثاني: التنظيم المشترك.
تشارك الشركات والحكومات والخبراء في وضع المعايير، مع ترك مساحة واسعة للصناعة في التنفيذ والتقييم.
الثالث: التنظيم الخارجي.
تضع الدولة أو هيئة مستقلة قواعد ملزمة، وتخضع الشركات لاختبارات ورقابة وعقوبات خارجية.
والاتجاه الأوروبي يميل بوضوح إلى النموذج الثالث مع الاستفادة من أدوات التنظيم المشترك، بينما تبدو قطاعات من الصناعة الأميركية أكثر ميلاً إلى التنظيم الذاتي أو المشترك.
لماذا أصبح النقاش أكثر إلحاحاً الآن؟
السبب لا يتعلق فقط بتحسن قدرات النماذج في إنتاج النصوص أو الصور أو البرمجيات.
التحول الأهم هو الانتقال التدريجي من نموذج يجيب عن طلبات المستخدم إلى أنظمة تستطيع التخطيط واستخدام الأدوات وتنفيذ سلسلة من المهام بصورة شبه مستقلة.
وهنا تصبح مسألة «المواءمة» أو Alignment أكثر تعقيداً. فالمطلوب ليس فقط أن يرفض النظام طلباً ضاراً، وإنما أن يحافظ على أهدافه وحدود صلاحياته عندما يعمل لفترة أطول، ويتفاعل مع بيئات غير متوقعة، ويستخدم أدوات خارجية، ويتخذ قرارات وسيطة للوصول إلى هدف معين.
كلما ارتفعت استقلالية النظام، ارتفعت أهمية الاختبار المسبق، والمراقبة أثناء التشغيل، وإمكانية الإيقاف والتراجع، وتحديد الصلاحيات.
وهذه ليست مخاوف نظرية بالكامل؛ فإطار NIST نفسه يتعامل مع تقييم المخاطر باعتباره عملية تشمل التصميم والتطوير والنشر والاستخدام والتقييم المستمر، وليس مجرد اختبار نهائي. (NIST)
البعد الجيوسياسي: من يبطئ ومن يسبق؟
ثمة عامل آخر يجعل الدعوة إلى الإبطاء شديدة الحساسية: المنافسة الأميركية الصينية.
فأنصار تسريع التطوير في الولايات المتحدة يجادلون بأن أي تباطؤ أحادي الجانب يمكن أن يمنح الصين ميزة استراتيجية، وهي حجة انعكست أيضاً في الانتقادات الموجهة إلى الدعوات التنظيمية داخل الولايات المتحدة.
لكن هذه الحجة تنتج مفارقة واضحة: إذا كانت الدول تخشى أن يؤدي تباطؤها إلى خسارة السباق، فإن التنافس نفسه قد يصبح سبباً لتسريع تطوير القدرات التي تريد الدول في الوقت ذاته ضمان سلامتها.
ومن هنا يمكن أن تتحول سلامة الذكاء الاصطناعي إلى قضية أمن قومي، لا إلى مجرد مسألة أخلاقية أو تقنية.
من «سباق النماذج» إلى «سباق معايير السلامة»
ما يحدث حالياً قد يكون بداية تحول مهم في طبيعة المنافسة.
فالمنافسة لم تعد فقط حول من يملك النموذج الأقوى، وإنما بدأت تمتد إلى سؤال آخر: من يضع قواعد اختبار النماذج المتقدمة ويحدد مستوى المخاطر المقبول؟
إذا نجحت الشركات الكبرى في بناء هيئة مشتركة، فستنشأ بنية جديدة للتنظيم الذاتي أو المشترك. وإذا اتجهت الحكومات إلى فرض هيئات تقييم مستقلة وقواعد إلزامية، فقد يتبلور نموذج مختلف تكون فيه الصناعة خاضعة لرقابة خارجية أكثر صرامة.
وفي الحالتين، يبدو أن التقييم المستقل والشفافية وقابلية التدقيق ستصبح عناصر مركزية في الحوكمة المستقبلية للذكاء الاصطناعي.
أما السؤال الأصعب، فلن يكون ما إذا كان ينبغي تنظيم الذكاء الاصطناعي؛ إذ يبدو أن مسار التنظيم قد بدأ فعلاً. السؤال سيكون: هل تستطيع الحوكمة أن تتحرك بالسرعة نفسها التي تتحرك بها التكنولوجيا؟
وهذه، أكثر من مسألة «إبطاء الذكاء الاصطناعي»، قد تكون المعركة الحقيقية التي بدأت تتشكل في 2026.