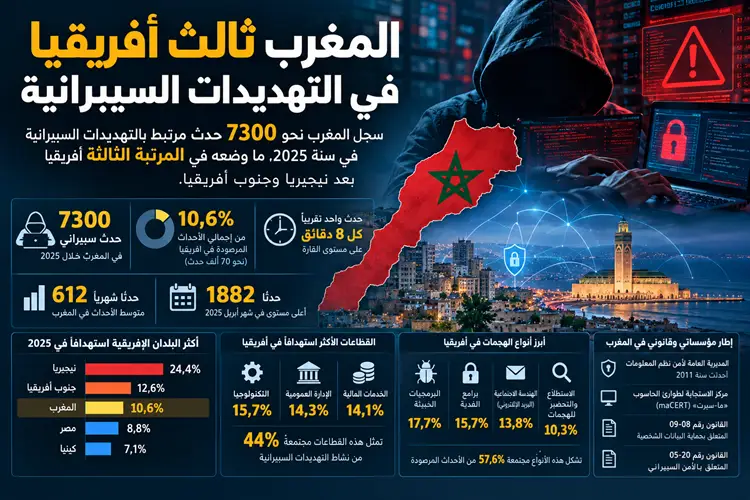
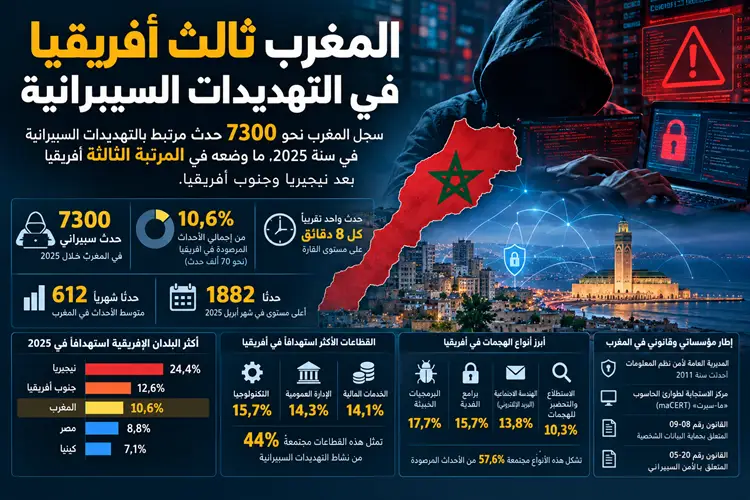
سجل المغرب نحو 7300 حدث مرتبط بالتهديدات السيبرانية خلال سنة 2025، مستحوذاً على 10,6 في المائة من مجموع الأحداث المرصودة في إفريقيا، ليحتل المرتبة الثالثة قارياً بعد نيجيريا وجنوب إفريقيا. ويأتي ذلك في سياق تصاعد التهديدات الرقمية بالقارة، التي سجلت 69.236 حدثاً خلال السنة، وفق تقرير «سباق الدفاع الرقمي في إفريقيا» الصادر عن ماستركارد في أكتوبر 2026.
وبحسب معطيات منصة «Cyber Insights» التابعة للشركة، بلغ متوسط الأحداث السيبرانية المرصودة في المغرب نحو 612 حدثاً شهرياً، فيما سجل شهر أبريل أعلى مستوى خلال السنة، بنحو 1882 حدثاً. وعلى المستوى القاري، يعادل إجمالي الأحداث المرصودة تقريباً حدثاً سيبرانياً واحداً كل ثماني دقائق
وتتصدر نيجيريا قائمة البلدان الإفريقية من حيث حصة الأحداث المسجلة، بنسبة 24,4 في المائة، تليها جنوب إفريقيا بنسبة 12,6 في المائة، ثم المغرب بنسبة 10,6 في المائة، ومصر بنسبة 8,8 في المائة، وكينيا بنسبة 7,1 في المائة.
وتستحوذ البلدان الأربعة، نيجيريا وجنوب إفريقيا والمغرب وكينيا، مجتمعة على 54,7 في المائة من إجمالي الأحداث السيبرانية المرصودة في القارة، وهو ما يسلط الضوء على تركز جانب كبير من النشاط المرصود في اقتصادات تشهد توسعاً في الخدمات الرقمية والمدفوعات الإلكترونية والبنية التحتية المالية.
وينبغي قراءة هذه الأرقام باعتبارها حصيلة ما رصدته المنصة، لا إحصاءً شاملاً لجميع الهجمات التي تعرضت لها هذه البلدان، كما لا تكفي وحدها لتحديد مستوى نجاح الهجمات أو فعالية أنظمة الدفاع السيبراني فيها.
إطار مؤسساتي مغربي لمواجهة التهديدات الرقمية
في تقييمه للجاهزية السيبرانية، يشير التقرير إلى أن المغرب يتوفر على إطار مؤسساتي وقانوني منظم نسبياً في مجال الأمن السيبراني، يشمل المديرية العامة لأمن نظم المعلومات، التي أُحدثت سنة 2011، ومركز الاستجابة لطوارئ الحاسوب المغربي «ما-سيرت» (maCERT).
ويشمل هذا الإطار أيضاً القانون رقم 09-08 المتعلق بحماية الأشخاص الذاتيين تجاه معالجة المعطيات ذات الطابع الشخصي، والقانون رقم 05-20 المتعلق بالأمن السيبراني، الذي يؤطر جوانب من حماية نظم المعلومات، خصوصاً بالنسبة إلى الإدارات والهيئات والبنيات التحتية المعنية بأحكامه.
ويبرز التقرير أهمية هذه المنظومة في سياق تنامي الاعتماد على الخدمات الرقمية، واتساع استخدام الإنترنت والخدمات المالية والتجارة الإلكترونية، فضلاً عن الدور الذي يضطلع به المغرب بوصفه حلقة وصل تكنولوجية بين شمال إفريقيا وأوروبا.
غير أن توفر إطار قانوني ومؤسساتي لا يعني بالضرورة انتفاء المخاطر أو نجاح جميع التدابير الوقائية؛ إذ تظل الجاهزية الفعلية مرتبطة بقدرات الرصد والاستجابة، ومستوى حماية الأنظمة، وتكوين الموارد البشرية، ومدى التزام المؤسسات بإجراءات الأمن السيبراني.
التكنولوجيا والإدارة العمومية والخدمات المالية في صدارة الاستهداف
على المستوى الإفريقي، استحوذت قطاعات التكنولوجيا والإدارة العمومية والخدمات المالية على 44 في المائة من نشاط التهديدات السيبرانية المرصودة خلال سنة 2025، وفق التقرير.
وتوزعت الحصص داخل هذه القطاعات على النحو الآتي:
- قطاع التكنولوجيا: 15,7 في المائة.
- الإدارة العمومية: 14,3 في المائة.
- الخدمات المالية: 14,1 في المائة.
وتعكس هذه الأرقام أهمية الأنظمة التي تدير المعاملات المالية والبيانات الحساسة والخدمات الأساسية بالنسبة إلى الجهات التي تنفذ الهجمات الإلكترونية.
أما على مستوى الأصول المستهدفة، فقد شكلت البيانات الشخصية والمعلومات المالية والخدمات الموجهة للعملاء مجتمعة 27 في المائة من الأصول التي تناولها التقرير، بما يبرز أهمية حماية بيانات المستخدمين وتأمين منصات المعاملات الرقمية.
ولا تقتصر المخاطر على الخسائر المالية المباشرة، بل تشمل أيضاً تسريب المعلومات الشخصية، وتعطيل الخدمات، وتكاليف استعادة الأنظمة، والإضرار بثقة العملاء والمستخدمين.
البرمجيات الخبيثة وبرامج الفدية والهندسة الاجتماعية
حدد التقرير أربعة أنماط رئيسية من النشاط السيبراني استحوذت مجتمعة على 57,6 في المائة من الأحداث المرصودة في إفريقيا خلال سنة 2025، وهي:
- البرمجيات الخبيثة: 17,7 في المائة.
- برامج الفدية: 15,7 في المائة.
- الهندسة الاجتماعية عبر البريد الإلكتروني: 13,8 في المائة.
- الاستطلاع والتحضير للهجمات: 10,3 في المائة.
وتتيح البرمجيات الخبيثة للمهاجمين اختراق الأنظمة أو سرقة المعلومات أو تعطيل العمليات. أما برامج الفدية، فتستهدف منع المستخدمين من الوصول إلى ملفاتهم أو أنظمتهم، مقابل المطالبة بمبالغ مالية لاستعادة الوصول إليها.
وتعتمد الهندسة الاجتماعية على التلاعب بالمستخدمين، من خلال رسائل احتيالية تهدف إلى سرقة بيانات الدخول أو دفع المستلمين إلى فتح مرفقات وروابط ضارة. في المقابل، تشمل عمليات الاستطلاع جمع المعلومات عن الأنظمة المكشوفة والبحث عن الثغرات قبل تنفيذ الاختراق.
ويشير التقرير إلى أن هذه الأساليب يمكن استخدامها على نطاق واسع لاستهداف مؤسسات متعددة، كما أن انتشار نموذج «برامج الفدية كخدمة» يتيح لجهات لا تمتلك خبرة تقنية متقدمة الاستفادة من أدوات وخدمات جاهزة لتنفيذ الهجمات.
أكثر من 60 في المائة من الأحداث المنسوبة مرتبطة بجهات إجرامية
تُظهر البيانات التي أوردها التقرير أن التهديدات السيبرانية في إفريقيا تتسم بدرجة متزايدة من التنظيم، إذ ارتبط أكثر من 60 في المائة من الأحداث التي أمكن تحديد الجهات المسؤولة عنها بفئتين رئيسيتين: القراصنة ذوي الدوافع الإجرامية أو التخريبية، والجماعات الإجرامية المنظمة.
وبحسب التصنيف الوارد في التقرير، نُسبت 41,5 في المائة من الأحداث المحددة المصدر إلى قراصنة «القبعات السوداء»، الذين يستخدمون مهاراتهم التقنية لأغراض ضارة أو غير مشروعة، فيما نُسبت 20 في المائة إلى جماعات إجرامية منظمة.
كما مثلت الجهات ذات الدوافع السياسية 13,9 في المائة، والجهات المدعومة من دول 9,7 في المائة. وسجل التقرير كذلك نسباً أقل للمهاجمين قليلي الخبرة، ونشطاء الاختراق ذوي الدوافع السياسية أو الأيديولوجية، وغيرهم من الفاعلين.
وتتباين دوافع هذه الجهات بين تحقيق مكاسب مالية، وسرقة المعلومات، والتجسس، والوصول إلى البنيات التحتية، وتعطيل الأنظمة والخدمات. ولا تعني هذه النسب أن جميع الأحداث المرصودة أمكن تحديد مرتكبيها؛ فهي تخص الأحداث التي أمكن إسنادها إلى جهات معينة.
نمو التهديدات في إفريقيا يفوق المعدل العالمي
على المستوى القاري، ارتفعت التهديدات السيبرانية المرصودة في إفريقيا بنسبة 421,4 في المائة بين عامي 2016 و2025، مقابل زيادة بلغت 307,3 في المائة على المستوى العالمي، وفق السلسلة الإحصائية التي يعتمدها التقرير
ويتزامن هذا التطور مع توسع سريع في استخدام الخدمات الرقمية. فخلال الفترة نفسها، ارتفع عدد مستخدمي خدمات الأموال عبر الهاتف المحمول في إفريقيا إلى نحو 5,9 أضعاف مستواه السابق، فيما ارتفع عدد خدمات المصارف الرقمية إلى 4,7 أضعاف، وزادت قيمة التجارة الإلكترونية إلى 4,2 أضعاف، بحسب التقرير.
ويشير هذا التزامن إلى التحدي الذي تواجهه الاقتصادات الإفريقية: توسيع الخدمات الرقمية وتعميم استخدامها بوتيرة سريعة، بالتوازي مع تطوير أنظمة الحماية والمراقبة والاستجابة للحوادث.
ولا يعني ارتفاع عدد الأحداث المرصودة بالضرورة أن جميعها أدى إلى اختراق ناجح أو خسائر فعلية، لكنه يعكس حجم النشاط الذي ينبغي للمؤسسات المعنية رصده وتحليله والتعامل معه.
نقص الكفاءات يفاقم تحديات الأمن السيبراني
إلى جانب التحديات التقنية والمؤسساتية، يسلط التقرير الضوء على النقص في الموارد البشرية المتخصصة في الأمن السيبراني. فقد قدر عدد الوظائف الشاغرة في هذا المجال بإفريقيا بأكثر من 200 ألف وظيفة عند نهاية سنة 2025، وهو ما يعادل فجوة تقدر بنحو 23 في المائة من القوة العاملة المطلوبة في القطاع.
وتكتسي هذه الفجوة أهمية خاصة في ظل الحاجة إلى متخصصين في رصد الاختراقات، وتحليل البرمجيات الخبيثة، وحماية الشبكات، والاستجابة للحوادث، واستعادة الأنظمة المتضررة.
كما تواجه المقاولات الصغيرة والمتوسطة تحديات إضافية، بالنظر إلى محدودية ميزانياتها وإمكاناتها التقنية مقارنة بالمؤسسات الكبرى، وهو ما قد يضعف قدرتها على الاستثمار في أدوات الحماية وتوظيف الكفاءات المتخصصة.
ويشير التقرير أيضاً إلى أن الذكاء الاصطناعي يضيف بُعداً جديداً إلى المخاطر السيبرانية، من خلال إمكانية استخدامه لأتمتة بعض العمليات الاحتيالية، وتخصيص الرسائل المضللة، وتوسيع نطاق حملات الهجوم.
الاقتصاد الرقمي يرفع رهانات الحماية السيبرانية
يربط تقرير «سباق الدفاع الرقمي في إفريقيا» بين توسع الاقتصاد الرقمي وضرورة تعزيز المرونة السيبرانية، في وقت تتزايد فيه أهمية المدفوعات الإلكترونية والتكنولوجيا المالية والتجارة الإلكترونية والخدمات العمومية الرقمية.
ويتوقع التقرير أن يصل حجم سوق المدفوعات الرقمية في إفريقيا إلى 1,5 تريليون دولار بحلول سنة 2030، فيما قد تبلغ قيمة اقتصاد الذكاء الاصطناعي في القارة 16,5 مليار دولار بحلول نهاية العقد.
ويعني هذا التوسع أن حماية الأنظمة الرقمية لم تعد مجرد مسألة تقنية، بل أصبحت عاملاً مؤثراً في استمرارية الخدمات، وثقة المستهلكين، وتكاليف المقاولات، وقدرة الاقتصادات على جذب الاستثمارات وتطوير الابتكار.
وفي هذا السياق، يدعو التقرير إلى تعزيز التعاون بين الحكومات والهيئات التنظيمية والمؤسسات المالية وشركات الاتصالات والتكنولوجيا، وتبادل المعلومات بشأن التهديدات، وتطوير الكفاءات المتخصصة، وتحسين قدرات المؤسسات على الاستعداد للحوادث والتعامل معها والتعافي من آثارها.
وتبرز المعطيات الواردة في التقرير أن التحدي أمام المغرب لا يقتصر على خفض عدد الأحداث السيبرانية المرصودة، بل يشمل أيضاً تعزيز قدرة المؤسسات على منع الاختراقات، والحد من آثارها، وضمان استمرارية الخدمات وحماية بيانات المستخدمين، بالتوازي مع تسارع التحول الرقمي.
المصدر الرئيسي: تقرير «Africa’s Digital Defense Race» الصادر عن ماستركارد في أكتوبر 2026، بالاستناد إلى بيانات منصة Cyber Insights وأبحاث القطاع ومعلومات إنفاذ القانون ومقابلات مع خبراء في الأمن السيبراني.