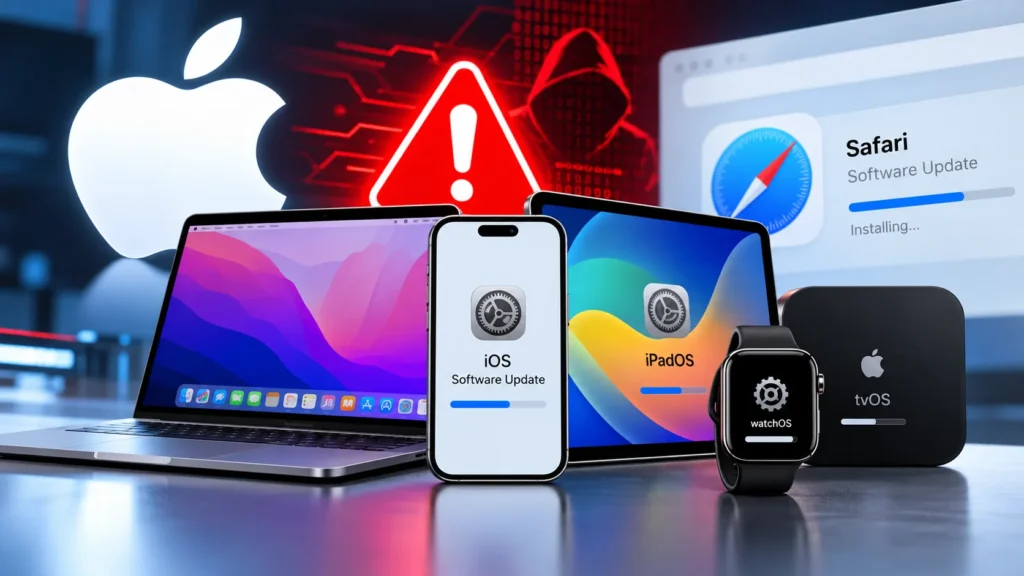
دعت المديرية العامة لأمن نظم المعلومات في المغرب مستخدمي أجهزة آبل إلى تحديث هواتفهم وحواسيبهم ومتصفح “سفاري” في أقرب وقت، بعد رصد ثغرات أمنية وصفتها بـ”الحرجة”، مشيرة إلى أن إحداها استُغلت فعلاً في هجمات موجهة.
وقالت المديرية، التابعة لإدارة الدفاع الوطني، في نشرة أمنية صدرت الثلاثاء 27 أكتوبر 2026 تحت رقم 67052710/26، إن درجة الخطر والأثر “حرجة”، وهي الأعلى في تصنيفها، موضحة أن آبل أصدرت تحديثات لمعالجة عشرات الثغرات في أنظمتها.
وبحسب النشرة، قد تتيح هذه الثغرات لمهاجم تنفيذ تعليمات خبيثة عن بُعد على الجهاز المستهدف، أو رفع صلاحياته داخل النظام، أو الاطلاع على معلومات حساسة، أو تجاوز آليات الحماية، أو تعطيل الجهاز.
وأفادت النشرة بأن آبل أقرّت باستغلال الثغرة CVE-2026-86950، التي تمس مكوّن “كور غرافيكس”، في هجمات مستهدفة “بالغة التعقيد” ضد أشخاص بعينهم، كانوا يستخدمون إصدارات من نظام iOS أقدم من النسخة 27.
وتشمل المنتجات المتأثرة متصفح سفاري قبل الإصدار 27.2، ونظامي iOS وiPadOS بإصداراتهما 18 (قبل 18.7.11) و26 (قبل 26.7.2) و27 (قبل 27.2)، إضافة إلى macOS “غولدن غيت” قبل 27.2 و”سيكويا” قبل 15.8.2 و”تاهو” قبل 26.7.2، وكذلك أنظمة tvOS وvisionOS وwatchOS قبل 27.2.
ودعت المديرية المستخدمين إلى تثبيت التحديثات الأمنية التي أصدرتها آبل في 26 أكتوبر/تشرين الأول، والرجوع إلى نشرات الشركة للمزيد من التفاصيل.
https://www.dgssi.gov.ma/fr/bulletins/vulnerabilites-critiques-dans-les-produits-apple-15/?fbclid=IwY2xjawVNidlleHRuA2FlbQIxMABwZG9mBWJyaWQRMUwzOTM0MGRyS2s5ZFN3VHVzcnRjBmFwcF9pZBAyMjIwMzkxNzg4MjAwODkyAAEeeini_IZg94ZZVMIlo3A_8WQrHNlZiSJOkm0OKwPvKd4frjw_-iE9WQKWcPo_aem_JJnte4dlohItgrzEK1-d5g